
- Η Bayonetta έγινε σταρ χωρίς να χαλάσει η μαγεία της - 12 Νοεμβρίου 2026
- Το Nintendo Switch 2 ετοιμάζεται να ταράξει τα νερά – Η μυστηριώδης εξαφάνιση του SmileBASIC - 12 Νοεμβρίου 2026
- Warhammer Survivors: Boltgun vs. ορδές εχθρών στο Switch 2 – Η επιστροφή του θρυλικού ήρωα - 12 Νοεμβρίου 2026
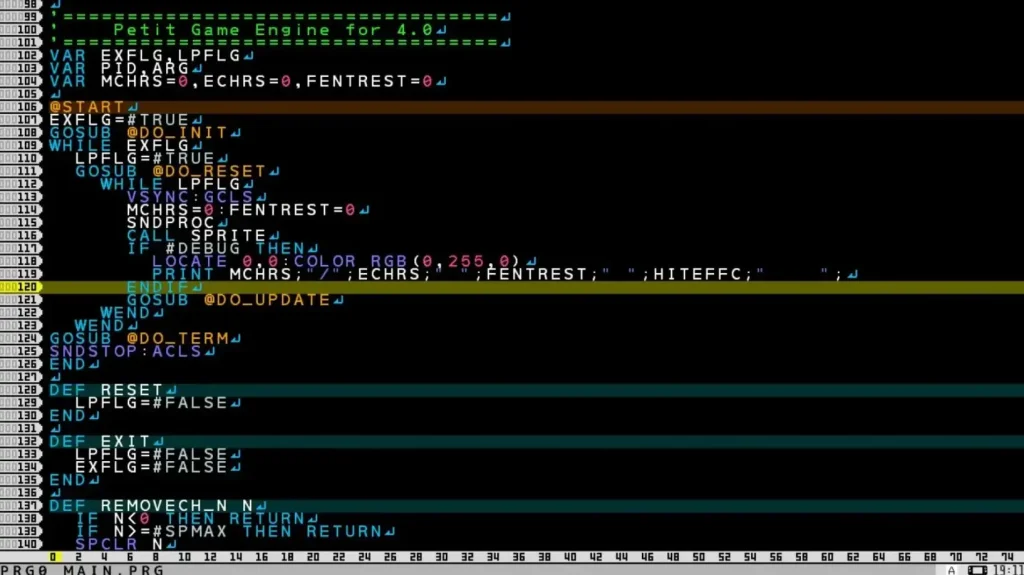
Η Nintendo αφαίρεσε το φιλικό προς αρχάριους παιχνίδι προγραμματισμού SmileBASIC 4 από το βρετανικό eShop , εν μέσω ειδήσεων για το jailbreak του Switch 2 .
Το βρετανικό eShop έχει καταργήσει τη σελίδα του SmileBASIC 4 από το κατάστημα, αφού κυκλοφόρησαν πληροφορίες για ένα νέο jailbreak του Nintendo Switch 2 . Η σελίδα πλέον επιστρέφει σφάλμα 404 με το Peppy Hare από το Star Fox , όπως φαίνεται στην παρακάτω εικόνα. Την ώρα που γράφουμε αυτές τις γραμμές, το παιχνίδι παραμένει διαθέσιμο στα eShops των ΗΠΑ, του Καναδά και του Μεξικού, ωστόσο αυτό ενδέχεται να αλλάξει πολύ σύντομα.
Για όσους δεν γνωρίζουν, ο ερευνητής ασφαλείας Sammy Hajhamid μοιράστηκε πρόσφατα ένα jailbreak βασισμένο σε λογισμικό για το Nintendo Switch 2 , ισχυριζόμενος συμβατότητα με την έκδοση firmware 23 . 0 . 1 . Ονομάστηκε ns 2 jb και αποτελεί σημαντικό ορόσημο για τις κοινότητες homebrew , τροποποίησης κονσολών και emulation .
Σύμφωνα με την ανάρτηση του χάκερ στο ιστολόγιό του, το jailbreak είναι tethered , πράγμα που σημαίνει ότι προς το παρόν απαιτεί μια συνδεδεμένη διαδικασία αντί να παρέχει μια μόνιμη, αυτόνομη τροποποίηση. Παρ’ όλα αυτά, επιτρέπει την εκτέλεση αυθαίρετου native κώδικα με τα προνόμια των κανονικών module του συστήματος και του ενσωματωμένου filesystem της κονσόλας. Αυτές οι δυνατότητες ανοίγουν την πόρτα για την εκτέλεση εφαρμογών homebrew , την ανάστροφη μηχανική παιχνιδιών, την αποθήκευση αρχείων save και την εξερεύνηση του υλικού της κονσόλας. Θα βοηθήσουν επίσης τους προγραμματιστές να σημειώσουν πρόοδο προς το προσαρμοσμένο firmware και, τελικά, σε έργα emulation . Ο χάκερ παρουσίασε επίσης μια τροποποιημένη έκδοση του Mario Kart World , όπως φαίνεται στο παρακάτω βίντεο.
Το exploit συνδυάζει ευπάθειες στο SmileBASIC 4 , ένα παιχνίδι του Nintendo Switch , με μια ξεχωριστή επίθεση στο σύστημα filesystem της κονσόλας. Ένα overflow 32 –bit στο χειρισμό πινάκων του παιχνιδιού επέτρεψε τον χειρισμό μνήμης, ενώ ένα buffer overflow που αφορούσε την κανονικοποίηση διαδρομών filesystem βοήθησε στην απόκτηση πιο ισχυρής πρόσβασης. Εκμεταλλευόμενοι αδυναμίες στον τρόπο με τον οποίο φορτώνονται και επαληθεύονται τα εκτελέσιμα αρχεία, ο ερευνητής περιγράφει μια διαδρομή για την εκτέλεση προσαρμοσμένου native κώδικα με αυξημένα προνόμια. Οι τεχνικές λεπτομέρειες υποδηλώνουν ότι η εργασία περιελάμβανε την υπέρβαση πολλαπλών προστατευτικών μέτρων ασφαλείας αντί να βασίζεται σε μια μεμονωμένη ευπάθεια. Ωστόσο, αυτό δεν αποτελεί ακόμη μια ολοκληρωμένη, φιλική προς το χρήστη λύση jailbreak . Η εργασία παραμένει tethered και απαιτείται περαιτέρω ανάπτυξη για να επεκταθούν οι δυνατότητές της και να βελτιωθεί η προσβασιμότητα.
